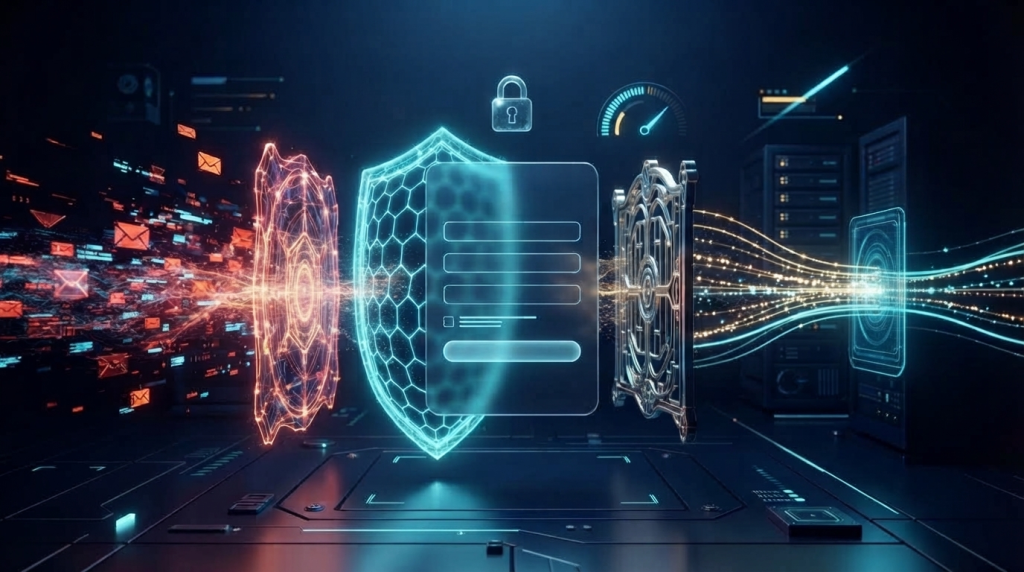
Le formulaire de contact est souvent le seul point d’un site où un visiteur externe peut envoyer des données directement au serveur — ce qui en fait une cible de choix pour le spam automatisé et les tentatives d’injection malveillante.
La validation côté serveur, pas seulement côté visiteur
Une validation uniquement effectuée dans le navigateur peut être contournée facilement. Chaque champ doit être revalidé côté serveur avant tout traitement — c’est la seule validation qui compte réellement pour la sécurité.
Le honeypot, invisible pour l’humain, piège pour les robots
Un champ caché, invisible pour un visiteur humain mais visible pour un robot automatisé qui remplit tous les champs disponibles, permet de filtrer une grande partie du spam sans imposer de casse-tête visuel comme un captcha traditionnel.
Limiter la fréquence des soumissions
Restreindre le nombre d’envois possibles depuis une même adresse en un court laps de temps empêche les attaques automatisées de submerger votre boîte de réception ou votre base de données.
Nettoyer et échapper chaque donnée reçue
Toute donnée soumise doit être traitée comme potentiellement dangereuse jusqu’à preuve du contraire — nettoyée avant stockage, échappée avant affichage, pour empêcher l’injection de code malveillant.
Ce que nous appliquons par défaut
Sur chaque site que nous livrons, ces protections sont intégrées dès la conception du formulaire — jamais ajoutées après coup, une fois le problème déjà survenu.
Un formulaire accueillant pour vos clients peut, et doit, rester hermétique pour tout le reste.