La sécurité WordPress ne repose pas sur un seul module magique, mais sur une série de bonnes habitudes appliquées avec constance. La plupart des intrusions exploitent des failles connues, des mots de passe faibles ou des extensions abandonnées.
Voici 10 mesures concrètes, classées de la plus simple à la plus technique, que vous pouvez appliquer ou demander à votre équipe technique.
Les bases : mises à jour, comptes et authentification
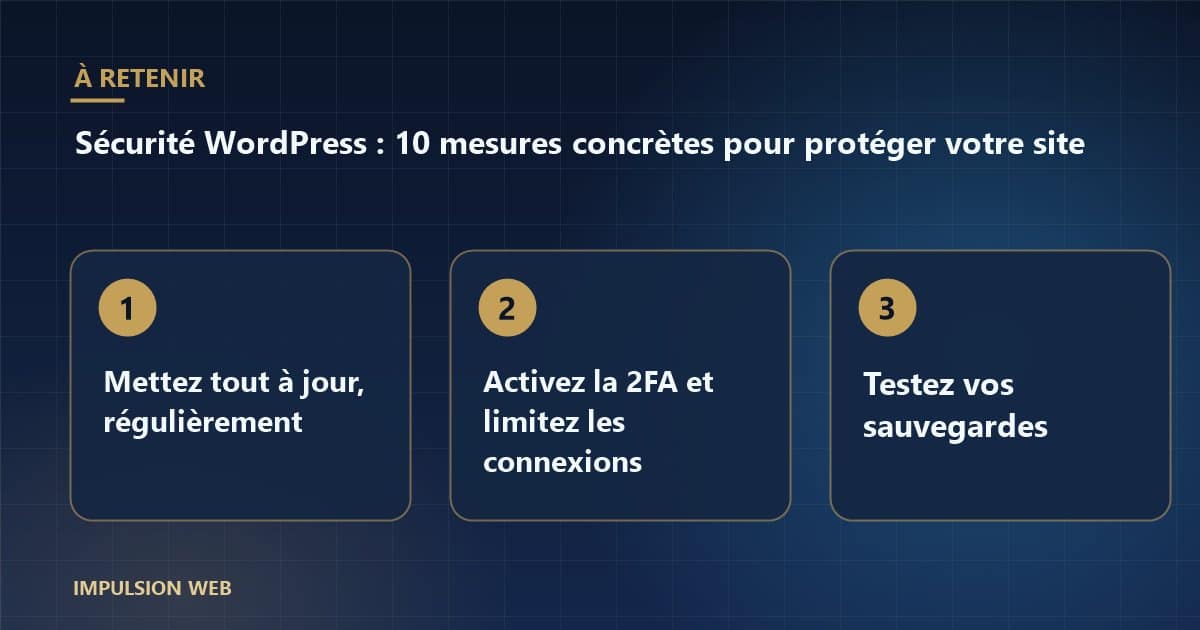
Ces trois premières mesures règlent une grande partie des risques courants.
1. Tenir WordPress, le thème et les extensions à jour
Les mises à jour corrigent des failles de sécurité publiées. Un site non mis à jour devient une cible facile. Testez-les idéalement sur une copie de travail avant de les appliquer, surtout sur un site marchand.
2. Activer l’authentification à deux facteurs
Même si un mot de passe est volé, un second facteur (application d’authentification, par exemple) bloque la plupart des tentatives d’accès. Activez-la au moins pour tous les comptes administrateurs.
3. Utiliser des mots de passe uniques et un gestionnaire
Un mot de passe long et unique par compte, stocké dans un gestionnaire, évite qu’une fuite ailleurs compromette votre site. Supprimez le compte nommé « admin » s’il existe.
Contrôler qui peut faire quoi
Le principe du moindre privilège consiste à donner à chaque personne uniquement les droits dont elle a besoin. Une rédactrice n’a pas besoin d’être administratrice.
4. Révisez régulièrement la liste des utilisateurs et retirez les comptes inutilisés, surtout ceux d’anciens employés ou fournisseurs. 5. Limitez les tentatives de connexion : après quelques essais échoués, l’adresse est bloquée temporairement, ce qui freine les attaques par force brute.
Extensions et thèmes : moins, c’est mieux
6. Chaque extension ajoute du code, donc de la surface d’attaque. Désinstallez (et pas seulement désactivez) celles que vous n’utilisez pas. Privilégiez des extensions maintenues activement, avec des mises à jour récentes et une bonne réputation.
Évitez les thèmes ou extensions « piratés » téléchargés gratuitement sur des sites douteux : ils contiennent souvent du code malveillant.
Protéger la porte d’entrée : HTTPS, pare-feu et permissions
7. Activez HTTPS partout. Le chiffrement protège les échanges entre le visiteur et le site, et il est devenu un standard attendu. Redirigez automatiquement le trafic HTTP vers HTTPS.
8. Utilisez un pare-feu applicatif qui filtre le trafic malveillant avant qu’il n’atteigne WordPress. 9. Vérifiez les permissions des fichiers et désactivez l’éditeur de fichiers intégré dans l’administration, pour qu’un compte compromis ne puisse pas modifier le code directement.
Sauvegarder et surveiller
10. Aucune protection n’est parfaite. Des sauvegardes régulières, stockées hors du serveur, vous permettent de repartir rapidement après un incident. Appliquez la règle 3-2-1 : trois copies, sur deux supports, dont une hors site. Nous détaillons cette règle dans notre article sur la sauvegarde de site web.
Ajoutez une surveillance : alertes en cas de modification de fichiers, de connexion inhabituelle ou de panne. Détecter tôt réduit les dégâts.
Sécurité et protection des renseignements personnels
Pour une entreprise québécoise, la sécurité technique est aussi une question de conformité : la Loi 25 exige de protéger les renseignements personnels par des mesures raisonnables et de gérer les incidents de confidentialité. Une intrusion qui expose des données de clients peut déclencher des obligations d’avis.
Si vous préférez ne pas gérer tout cela vous-même, notre service d’hébergement et de maintenance inclut mises à jour, sauvegardes et surveillance. Pour comprendre le volet légal, consultez notre page sur la Loi 25 ; ce contenu n’est pas un avis juridique.
Questions fréquentes
WordPress est-il un système sûr ?
Le cœur de WordPress est régulièrement corrigé. La plupart des problèmes viennent d’extensions non à jour, de mots de passe faibles ou d’un hébergement mal configuré.
Un module de sécurité suffit-il ?
Non. Un module aide, mais il ne remplace ni les mises à jour, ni la gestion des comptes, ni les sauvegardes.
À quelle fréquence faire les mises à jour ?
Idéalement chaque semaine, et rapidement pour les correctifs de sécurité. Testez d’abord sur une copie si le site est critique.
Renforcez votre site étape par étape
Inutile de tout faire en une journée : commencez par les mises à jour, la double authentification et les sauvegardes, puis avancez. Notre équipe peut évaluer l’état de sécurité de votre site et vous remettre un plan priorisé.